Tržne noviceZačetnik8 min
Kako preveriti kripto naslov, preden pošljete: napad je zamenjal naslove na 178 spletnih straneh
16. novembra 2026 je koda, podtaknjena prek storitve Optimizely, po podatkih Report URI zamenjala naslove kripto denarnic na straneh 178 organizacij, med njimi BBC, HSBC in Ledger. Razložimo, kaj se je zgodilo, zakaj kriptovalute, poslane na napačen naslov, težko dobite nazaj, in kako naslov preverite v treh korakih.
Avtor: Rumos · pred 3 urami
V tem članku
16. novembra 2026 je skrita koda na spletnih straneh 178 organizacij, med njimi BBC, HSBC in proizvajalec strojnih denarnic Ledger, neopazno zamenjevala naslove kripto denarnic z naslovi, ki jih nadzoruje napadalec. To poroča varnostno podjetje Report URI. Koda je na te strani prišla prek storitve Optimizely, orodja, s katerim številne spletne strani preizkušajo različne oblike svojih strani. Optimizely je 17. novembra na svoji strani o stanju storitve sporočil, da je napako odpravil in kodo odstranil. Napad je ciljal na en vsakdanji korak: kopiranje naslova denarnice in lepljenje drugam, ko pošiljate kriptovalute. Isti korak naredite, ko kriptovalute iz druge denarnice ali borze položite v Rumos. Rumos ne uporablja storitve Optimizely in napad nanj ni vplival. Spodaj preprosto pojasnjujemo, kaj se je zgodilo, in predstavljamo navado v treh korakih, ki jo lahko uporabite pri vsakem pošiljanju.
Ključne točke: kako preveriti kripto naslov, preden pošljete?
- 16. novembra 2026 je koda, podtaknjena prek storitve Optimizely, delovala na spletnih straneh 178 organizacij in naslove kripto denarnic zamenjevala z napadalčevimi, poroča Report URI. Optimizely je 17. novembra sporočil, da je napako odpravil in kodo odstranil.
- Napadalčeve denarnice so do večera 16. novembra po podatkih podjetja Report URI prejele približno 7.040 USD (približno 6.400 EUR). Tega zneska nihče ni neodvisno potrdil.
- Kriptovalut, poslanih na napačen naslov, običajno ni mogoče dobiti nazaj, zato je treba naslov preveriti, preden potrdite pošiljanje.
- Pomaga navada v treh korakih: začetek, sredino in konec prilepljenega naslova primerjajte z izvirnikom, najprej pošljite majhen preizkusni znesek in se ustavite, če se vam na strani karkoli zdi nenavadno.
- To velja za vsak prenos, tudi za pologe v Rumos: prilepljeni naslov vedno primerjajte z naslovom, ki ga vidite v aplikaciji Rumos.
Kaj se je zgodilo 16. novembra 2026?
Večji del dneva 16. novembra 2026 je skrita koda na spletnih straneh 178 organizacij zamenjevala naslove kripto denarnic z naslovi, ki so pripadali napadalcu. To poroča Report URI, katerega raziskovalec Scott Helme je napad prvi opisal. Koda je na te strani prišla prek storitve Optimizely, s katero podjetja preizkušajo več različic svojih spletnih strani in ki na strani vsake stranke poganja majhen skript.
Report URI je kodo prvič zaznal 16. novembra ob 04.21 UTC, večino strani pa so očistili tisti večer, približno med 20:40 in 21.10 UTC. Po podatkih podjetja Report URI so napadalčeve denarnice do 19.25 UTC prejele približno 7.040 USD. Optimizely je 17. novembra sporočil, da je nepooblaščena oseba dodala »zlonamerno kodo JavaScript v nekatere projekte strank« ter da je ranljivost odpravil in podtaknjeno kodo odstranil. O enakem številu organizacij so poročali tudi mediji, med njimi CoinDesk, in varnostno podjetje StepSecurity. Znesek 7.040 USD navaja Report URI in ga nihče ni neodvisno potrdil.
Raziskovalci pravijo, da je koda poskušala ukrasti tudi številke kartic, vnesene v nekatere plačilne obrazce, in da je ciljala na iPhone s starejšo programsko opremo. Če ste 16. novembra s kartico plačali na kateri od velikih spletnih strani, spremljajte izpisek kartice in redno posodabljajte telefon.
Kaj je zamenjava naslova in zakaj deluje?
Zamenjava naslova, včasih imenovana tudi clipper, je skrita koda, ki prepozna naslov kripto denarnice in ga zamenja z napadalčevim. Naslov denarnice je dolg niz črk in številk, ki deluje kot številka računa za prejemanje kriptovalut. Lahko ga delite z drugimi, za razliko od obnovitvene fraze ali gesla.
Zamenjava deluje, ker so naslovi dolgi in težko berljivi. Večina ljudi naslov kopira, prilepi in pritisne gumb za pošiljanje, ne da bi prebrala vsak znak. Po podatkih podjetja Report URI je koda v tem napadu lahko spremenila naslov, prikazan na spletni strani, vpisan v obrazec ali kopiran v odložišče. Prilepljeni naslov je bil zato lahko videti običajen, pa je bil vseeno napačen.
Prenosov v verigi blokov ne more razveljaviti ne banka ne pošiljatelj. Ko je prenos na napačen naslov potrjen, so kriptovalute običajno izgubljene, razen če jih prejemnik pošlje nazaj.
Kako preveriti kripto naslov, preden pošljete?
Kripto naslov preverite tako, da prilepljeni naslov pred potrditvijo primerjate z izvirnim, znak za znakom na začetku, v sredini in na koncu. Naj ti trije koraki postanejo navada pri vsakem prenosu, velikem ali majhnem.
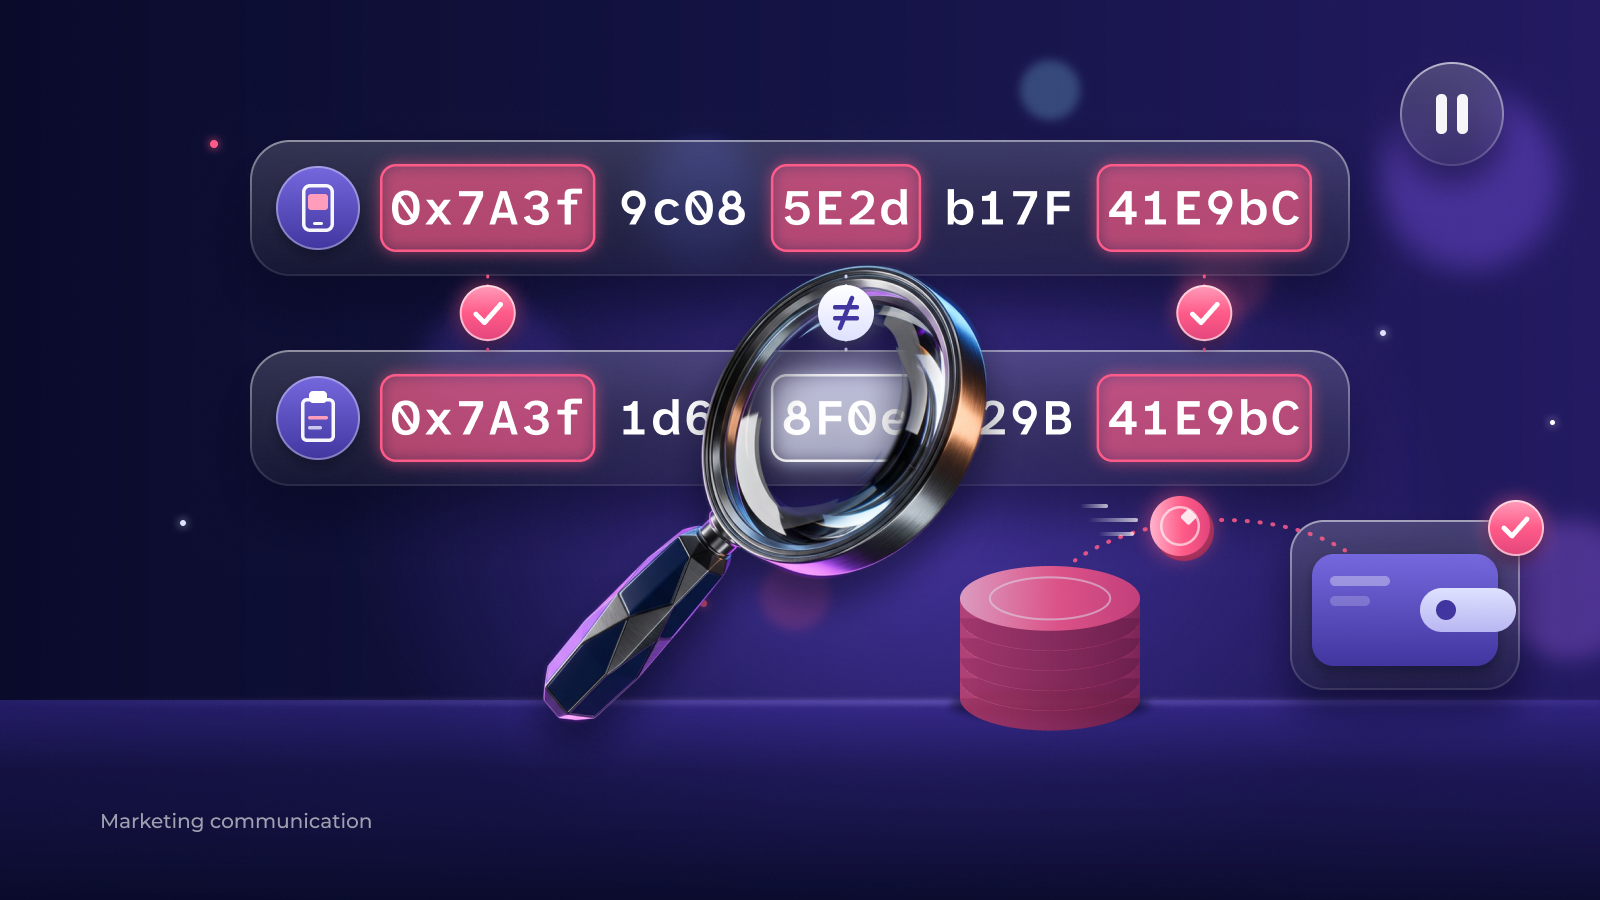
- Primerjajte začetek, sredino in konec. Ko naslov prilepite, preberite prvih šest in zadnjih šest znakov ter nekaj znakov v sredini in jih primerjajte z naslovom v aplikaciji ali računu, kamor pošiljate. Primerjajte z izvirnim virom, ne s spletno stranjo, s katere ste naslov kopirali, saj je bila morda spremenjena prav ta stran. Nekatere prevare ustvarijo podobne naslove z enakimi prvimi in zadnjimi znaki, zato je pomembna tudi sredina.
- Najprej pošljite majhen preizkusni znesek. Pošljite majhen znesek, počakajte, da prispe, nato pošljite preostanek. Preizkusni prenos stane provizijo omrežja, vendar pokaže, da je naslov pravi, preden tvegate več denarja.
- Ustavite se, če se vam karkoli zdi sumljivo. Če se stran vede nenavadno, se naslov po lepljenju spremeni ali vas kdo priganja, se ustavite. Zaprite stran, se vrnite v izvirno aplikacijo ali račun in začnite znova.
Ali je to pomembno, ko polagate kriptovalute v Rumos?
Da. Naslov je treba preveriti vsakič, ko pošiljate kriptovalute, tudi ko jih polagate v Rumos. Polog pomeni, da kopirate svoj naslov za polog v Rumos in ga prilepite v drugo denarnico ali borzo, kar je natanko korak, na katerega je ciljal ta napad.
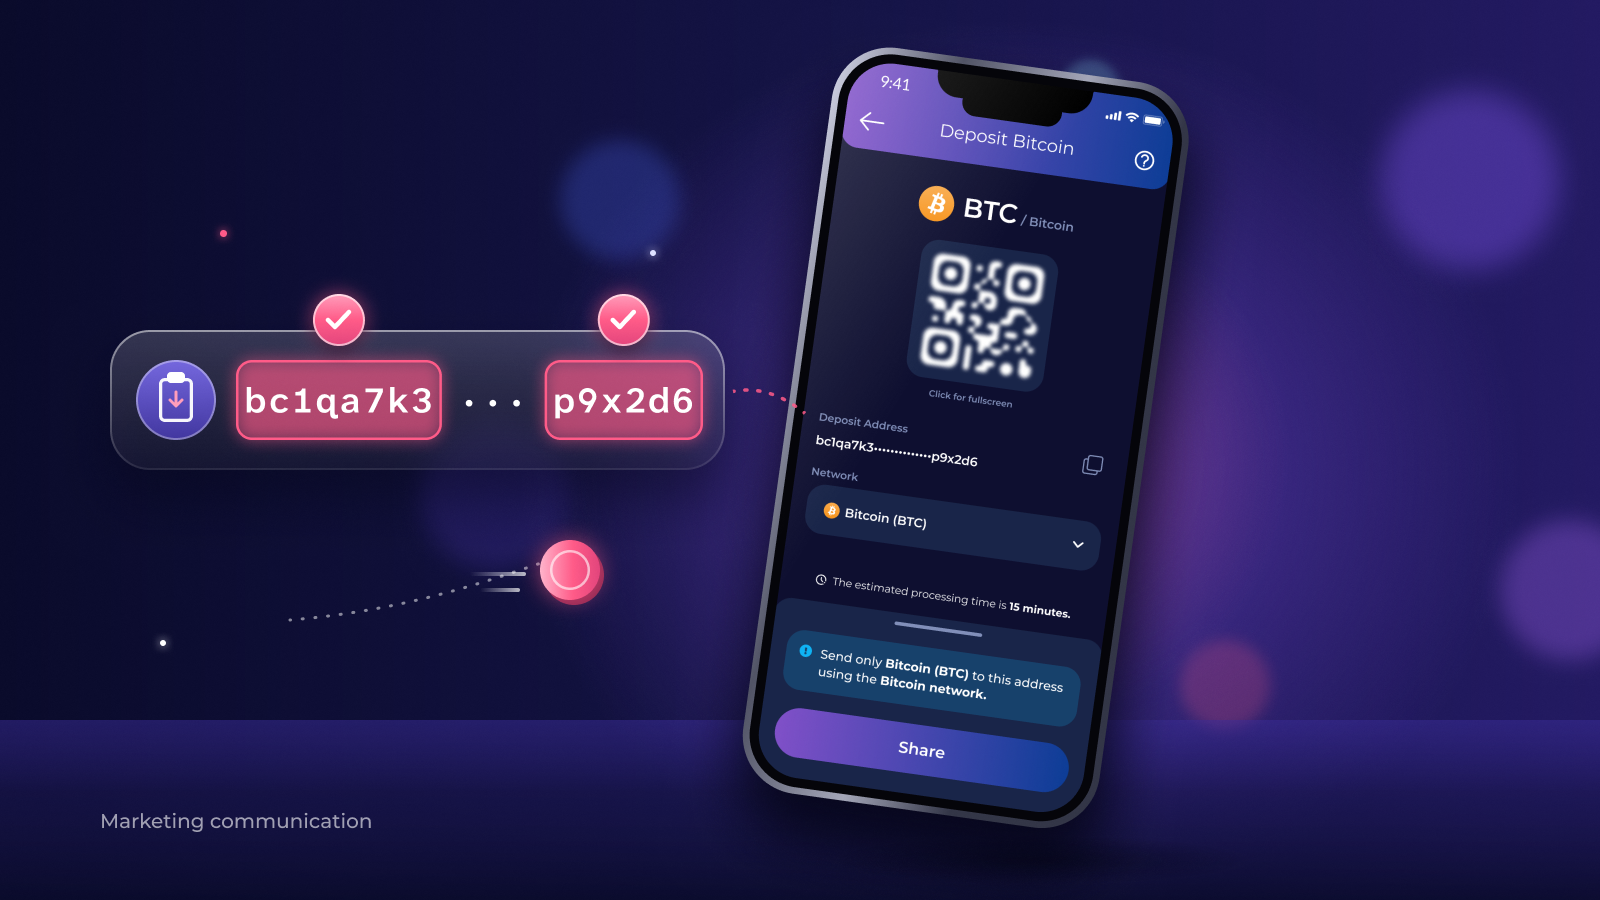
Rumos ne uporablja storitve Optimizely in ta napad nanj ni vplival. Navada je kljub temu koristna, saj je tveganje povsod, kamor naslov prilepite. Preden potrdite polog, prilepljeni naslov primerjajte z naslovom za polog, ki je prikazan v vaši aplikaciji Rumos. Rumos nima najnižjega zneska pologa, zato lahko najprej pošljete majhen preizkusni znesek.
Kaj storiti, če ste kriptovalute že poslali na napačen naslov?
Če ste kriptovalute poslali na napačen naslov, ukrepajte hitro in previdno izbirajte, komu zaupate. Prek uradne aplikacije ali spletne strani se obrnite na podporo denarnice ali borze, s katere ste jih poslali, in shranite podatke o transakciji.
Pazite se neznancev, ki ponujajo, da vam bodo za plačilo vrnili kriptovalute. Po kraji se t. i. storitve za vračilo sredstev pogosto izkažejo za drugo prevaro. Prava borza ali ponudnik denarnice od vas nikoli ne bo zahteval plačila za vračilo denarja. Več o tem, kako napadalci zavedejo ljudi, preberite v članku kako se je začel eden največjih letošnjih vdorov v borzo.
Kaj lahko storite zdaj
- Pred naslednjim prenosom primerjajte začetek, sredino in konec prilepljenega naslova z izvirnikom.
- Najprej pošljite majhen preizkusni znesek, preostanek pa šele, ko ta prispe.
- Redno posodabljajte telefon in brskalnik.
- Kako prepoznati pogoste zvijače, spoznajte v tečaju prepoznajte prevaro, kako delujejo denarnice in naslovi, pa v tečajih shranjevanje kriptovalut in uvod v varnost.
- Pridružite se srečanju v živo na naši strani z delavnicami ali preberite več razlag za začetnike v naši rubriki novice.
Vprašanja bralcev
Kako preverim naslov kripto denarnice, preden pošljem?
Prilepite naslov, nato njegovih prvih šest znakov, zadnjih šest znakov in nekaj znakov v sredini primerjajte z izvirnim naslovom v aplikaciji ali računu, kamor pošiljate. Nato pošljite majhen preizkusni znesek in počakajte, da prispe, preden pošljete preostanek.
Kaj je kripto clipper?
Kripto clipper je skrita koda, ki išče naslove kripto denarnic in jih zamenja z napadalčevim naslovom, zato denar, poslan na prilepljeni naslov, namesto prejemnika dobi napadalec.
Katere spletne strani je prizadel napad prek storitve Optimizely?
Report URI navaja, da je koda, podtaknjena prek storitve Optimizely, 16. novembra 2026 delovala na spletnih straneh 178 organizacij, med njimi BBC, HSBC, Zoom, CNN in Ledger. Optimizely je 17. novembra 2026 sporočil, da je napako odpravil in kodo odstranil.
Ali lahko kriptovalute, poslane na napačen naslov, dobim nazaj?
Običajno ne. Prenosov v verigi blokov ne more razveljaviti ne banka ne pošiljatelj, zato lahko kriptovalute vrne le prejemnik. Obrnite se na podporo platforme, s katere ste jih poslali, in nikoli ne plačajte neznancu, ki obljublja, da jih bo vrnil.
Ali je napad prek storitve Optimizely vplival na Rumos?
Ne. Rumos ne uporablja storitve Optimizely in napad nanj ni vplival. Kadar koli polagate kriptovalute v Rumos, prilepljeni naslov primerjajte z naslovom za polog, ki je prikazan v vaši aplikaciji Rumos.
Cene kriptovalut lahko močno narastejo in padejo, vi pa lahko izgubite del ali ves denar, ki ste ga vložili. Kriptovalute niso zajete v jamstvo za vloge. Ta članek je namenjen izobraževanju in ni finančni nasvet.
Preberi naprej
Vse novice-
 Tržne novice
Kripto ta teden (9.–15. novembra 2026): bitcoin zaradi strahu pred obrestmi padel za 15 %, ZDA predlagajo nove regulatorje
pred 3 dnevi -
 Tržne novice
Zakaj obrestne mere vplivajo na cene kriptovalut? Bitcoin je padel pod 63.000 USD
pred 4 dnevi -
 Tržne novice
Kaj je likvidacija pri kriptovalutah in zakaj lahko cene padejo tako hitro?
pred 6 dnevi