Market NewsPoczątkujący8 min
Jak sprawdzić adres krypto przed wysłaniem po ataku, który podmienił adresy na 178 stronach
16 listopada 2026 r. kod podłożony przez Optimizely podmienił adresy portfeli kryptowalutowych na stronach 178 organizacji, w tym BBC, HSBC i Ledger – podała firma Report URI. Wyjaśniamy, co się stało, dlaczego kryptowaluty wysłane na zły adres trudno odzyskać i jak sprawdzić adres w trzech krokach.
Autor: Rumos · 3 godz. temu
W tym artykule
16 listopada 2026 r. ukryty kod na stronach internetowych 178 organizacji, w tym BBC, HSBC i producenta portfeli sprzętowych Ledger, po cichu podmieniał adresy portfeli kryptowalutowych na adresy kontrolowane przez atakującego – podała firma Report URI, która zajmuje się bezpieczeństwem stron internetowych. Kod trafił na te strony przez Optimizely, narzędzie, którego wiele serwisów używa do testowania wyglądu swoich stron. 17 listopada firma Optimizely poinformowała na swojej stronie statusu, że usunęła lukę i kod. Atak był wymierzony w jeden codzienny krok: skopiowanie adresu portfela i wklejenie go w innym miejscu, żeby wysłać kryptowaluty. To ten sam krok, który wykonujesz, gdy wpłacasz kryptowaluty do Rumos z innego portfela lub giełdy. Rumos nie korzysta z Optimizely i atak nie dotyczył Rumos. Poniżej prostymi słowami wyjaśniamy, co się stało, i pokazujemy nawyk w trzech krokach, który warto stosować przy każdym przelewie.
Najważniejsze: jak sprawdzić adres krypto przed wysłaniem?
- 16 listopada 2026 r. kod podłożony przez Optimizely działał na stronach 178 organizacji i podmieniał adresy portfeli kryptowalutowych na adresy atakującego – podała firma Report URI. 17 listopada firma Optimizely poinformowała, że usunęła lukę i kod.
- Do wieczora 16 listopada portfele atakującego otrzymały około 7 040 USD (około 6 400 EUR) – według Report URI. Tej kwoty nikt niezależnie nie potwierdził.
- Kryptowalut wysłanych na zły adres zwykle nie da się odzyskać, dlatego adres trzeba sprawdzić, zanim potwierdzisz wysyłkę.
- Pomaga nawyk w trzech krokach: porównaj początek, środek i koniec wklejonego adresu z oryginałem, najpierw wyślij małą kwotę testową i zatrzymaj się, jeśli coś na stronie wygląda podejrzanie.
- Dotyczy to każdego przelewu, także wpłat do Rumos: zawsze porównuj wklejony adres z adresem widocznym w aplikacji Rumos.
Co się stało 16 listopada 2026 r.?
Przez większą część dnia 16 listopada 2026 r. ukryty kod na stronach 178 organizacji podmieniał adresy portfeli kryptowalutowych na adresy należące do atakującego – podała firma Report URI, której badacz Scott Helme jako pierwszy opisał atak. Kod trafił na te strony przez Optimizely, usługę, z której firmy korzystają do testowania różnych wersji swoich stron internetowych i która uruchamia mały skrypt na stronie każdego klienta.
Firma Report URI po raz pierwszy zauważyła kod 16 listopada o 04:21 UTC, a większość stron oczyszczono tego wieczoru mniej więcej między 20:40 a 21:10 UTC. Do 19:25 UTC portfele atakującego otrzymały około 7 040 USD – według Report URI. 17 listopada firma Optimizely poinformowała, że nieupoważniona osoba dodała „złośliwy JavaScript do niektórych projektów klientów”, a firma usunęła lukę i wstrzyknięty kod. O tej samej liczbie organizacji informowały media, w tym CoinDesk, oraz zajmująca się bezpieczeństwem firma StepSecurity. Kwotę 7 040 USD podaje Report URI i nie została ona niezależnie potwierdzona.
Według badaczy kod próbował też przechwytywać numery kart wpisywane w niektórych formularzach płatności i atakował iPhone'y ze starszym oprogramowaniem. Jeśli 16 listopada zdarzyło ci się płacić kartą na dużej stronie internetowej, sprawdzaj wyciąg z karty i aktualizuj telefon.
Czym jest podmiana adresu i dlaczego działa?
Podmiana adresu (ang. clipper) to ukryty kod, który wykrywa adres portfela kryptowalutowego i zastępuje go adresem atakującego. Adres portfela to długi ciąg liter i cyfr, który działa jak numer konta do odbierania kryptowalut. Możesz go spokojnie udostępniać, w przeciwieństwie do frazy odzyskiwania czy hasła.
Podmiana działa, bo adresy są długie i trudno je czytać. Większość osób kopiuje adres, wkleja go i klika „wyślij”, nie czytając każdego znaku. Według Report URI w tym ataku kod mógł zmienić adres wyświetlany na stronie, wpisany w formularz albo skopiowany do schowka. Wklejony adres mógł więc wyglądać normalnie, a mimo to być błędny.
Przelewów w blockchainie nie może cofnąć ani bank, ani nadawca. Gdy przelew na zły adres zostanie potwierdzony, kryptowaluty zwykle przepadają, chyba że odbiorca sam je odeśle.
Jak sprawdzić adres krypto przed wysłaniem?
Adres krypto sprawdzasz, porównując przed potwierdzeniem wklejony adres z oryginalnym, znak po znaku na początku, w środku i na końcu. Niech te trzy kroki staną się twoim nawykiem przy każdym przelewie, dużym i małym.
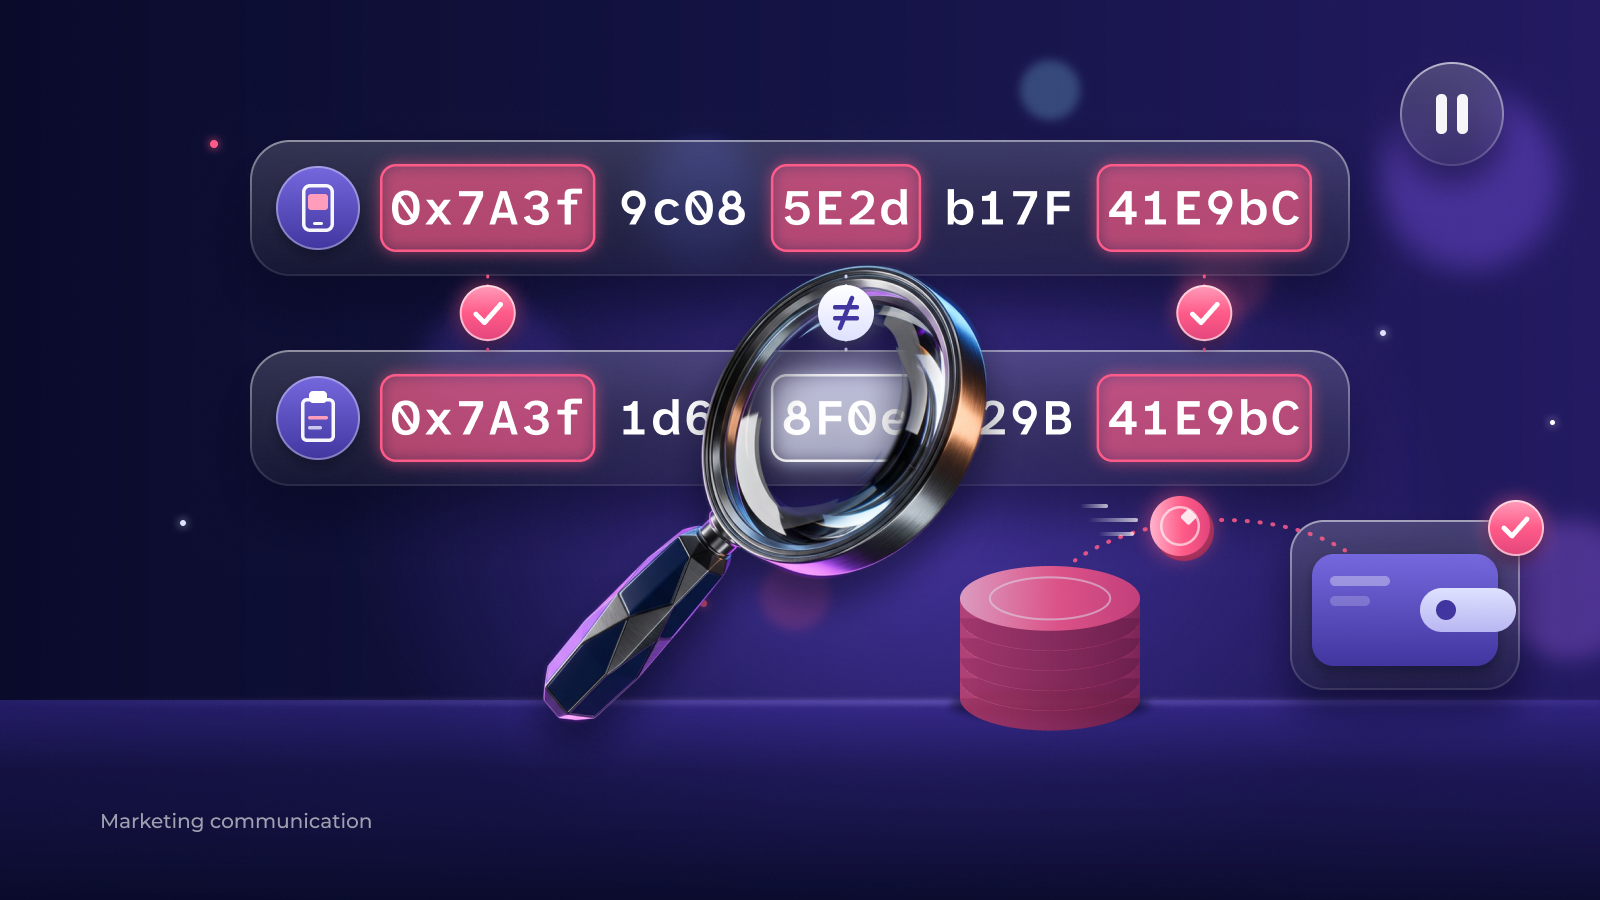
- Porównaj początek, środek i koniec. Po wklejeniu przeczytaj pierwsze sześć i ostatnie sześć znaków oraz kilka znaków ze środka i porównaj je z adresem w aplikacji lub na koncie, na które wysyłasz. Porównuj z pierwotnym źródłem, a nie ze stroną, z której pochodzi skopiowany adres, bo to właśnie ona mogła zostać zmieniona. Niektórzy oszuści tworzą łudząco podobne adresy z takimi samymi pierwszymi i ostatnimi znakami, dlatego liczy się też środek.
- Najpierw wyślij małą kwotę testową. Wyślij niewielką kwotę, poczekaj, aż dotrze, i dopiero potem wyślij resztę. Przelew testowy kosztuje opłatę sieciową, ale pokazuje, że adres jest prawidłowy, zanim zaryzykujesz więcej pieniędzy.
- Zatrzymaj się, jeśli coś jest nie tak. Jeśli strona zachowuje się dziwnie, adres zmienia się po wklejeniu albo ktoś cię pogania, zatrzymaj się. Zamknij stronę, wróć do oryginalnej aplikacji lub konta i zacznij od nowa.
Czy to ma znaczenie przy wpłatach do Rumos?
Tak. Sprawdzanie adresu ma znaczenie przy każdym wysyłaniu kryptowalut, także gdy wpłacasz je do Rumos. Wpłata oznacza skopiowanie twojego adresu do wpłat w Rumos i wklejenie go w innym portfelu lub na giełdzie, czyli dokładnie ten krok, w który wymierzony był atak.
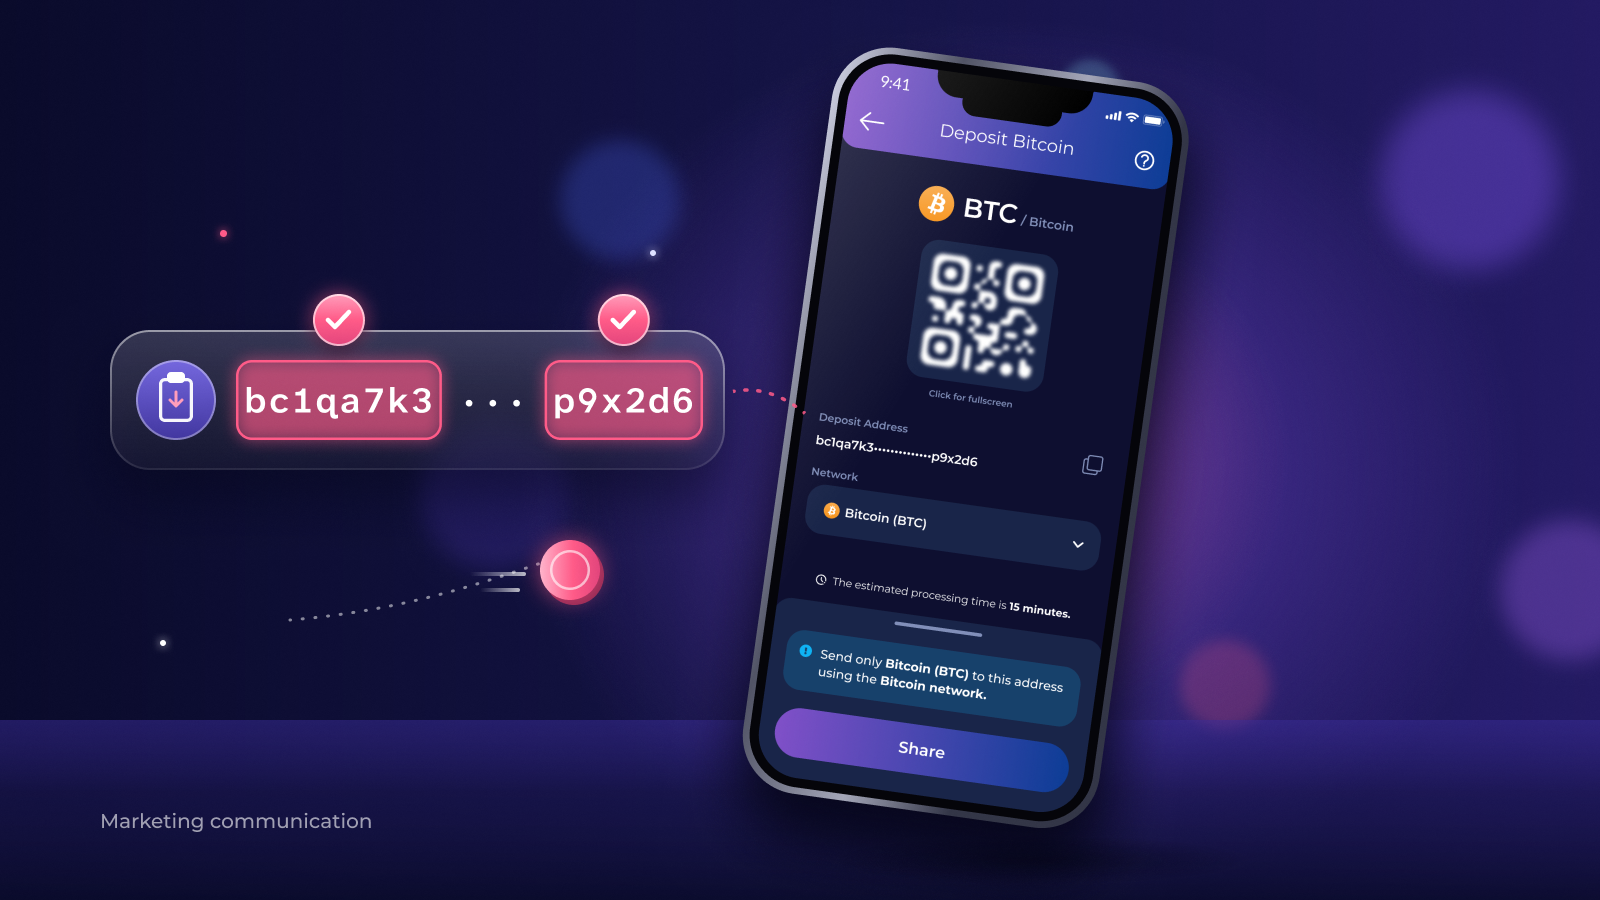
Rumos nie korzysta z Optimizely i ten atak nie dotyczył Rumos. Mimo to warto zachować ten nawyk, bo ryzyko pojawia się wszędzie tam, gdzie wkleja się adres. Zanim potwierdzisz wpłatę, porównaj wklejony adres z adresem do wpłat widocznym w twojej aplikacji Rumos. Rumos nie ma minimalnej kwoty wpłaty, więc możesz najpierw wysłać małą kwotę testową.
Co zrobić, jeśli kryptowaluty trafiły już na zły adres?
Jeśli kryptowaluty trafiły na zły adres, działaj szybko i uważaj, komu ufasz. Skontaktuj się z obsługą klienta portfela lub giełdy, z których wyszedł przelew, przez ich oficjalną aplikację lub stronę i zachowaj szczegóły transakcji.
Uważaj na nieznajomych, którzy za opłatą proponują odzyskanie twoich kryptowalut. Po kradzieży tak zwane usługi odzyskiwania środków często okazują się drugim oszustwem. Prawdziwa giełda ani dostawca portfela nigdy nie każe ci płacić za odzyskanie pieniędzy. Więcej o tym, jak atakujący oszukują ludzi, przeczytasz w artykule jak zaczął się jeden z największych tegorocznych ataków hakerskich na giełdę.
Co możesz zrobić teraz
- Przed kolejnym przelewem porównaj początek, środek i koniec wklejonego adresu z oryginałem.
- Najpierw wyślij małą kwotę testową, a resztę wyślij dopiero, gdy ta dotrze.
- Aktualizuj telefon i przeglądarkę.
- Jak rozpoznawać popularne sztuczki, dowiesz się w kursie rozpoznaj oszustwo, a jak działają portfele i adresy – w kursach przechowywanie kryptowalut i wprowadzenie do bezpieczeństwa.
- Dołącz do sesji na żywo na naszej stronie warsztatów albo przeczytaj więcej objaśnień dla początkujących w naszej sekcji aktualności.
Pytania czytelników
Jak sprawdzić adres portfela kryptowalutowego przed wysłaniem?
Wklej adres, a potem porównaj jego pierwsze sześć znaków, ostatnie sześć znaków i kilka znaków ze środka z oryginalnym adresem w aplikacji lub na koncie, na które wysyłasz. Następnie wyślij małą kwotę testową i poczekaj, aż dotrze, zanim wyślesz resztę.
Czym jest krypto clipper?
Krypto clipper to ukryty kod, który wyszukuje adresy portfeli kryptowalutowych i zastępuje je adresem atakującego, więc pieniądze wysłane na wklejony adres trafiają do atakującego zamiast do odbiorcy.
Których stron dotyczył atak przez Optimizely?
Według Report URI kod podłożony przez Optimizely działał 16 listopada 2026 r. na stronach 178 organizacji, w tym BBC, HSBC, Zoom, CNN i Ledger. 17 listopada 2026 r. firma Optimizely poinformowała, że usunęła lukę i kod.
Czy da się odzyskać kryptowaluty wysłane na zły adres?
Zwykle nie. Przelewów w blockchainie nie może cofnąć ani bank, ani nadawca, więc kryptowaluty może odesłać tylko odbiorca. Skontaktuj się z obsługą platformy, z której wyszedł przelew, i nigdy nie płać nieznajomemu, który obiecuje je odzyskać.
Czy atak przez Optimizely dotyczył Rumos?
Nie. Rumos nie korzysta z Optimizely i atak nie dotyczył Rumos. Zawsze, gdy wpłacasz kryptowaluty do Rumos, porównuj wklejony adres z adresem do wpłat widocznym w twojej aplikacji Rumos.
Ceny kryptowalut mogą gwałtownie rosnąć i spadać, a ty możesz stracić część lub całość zainwestowanych pieniędzy. Kryptowaluty nie są objęte systemem gwarantowania depozytów. Ten artykuł ma charakter edukacyjny i nie stanowi porady finansowej.
Czytaj dalej
Wszystkie wiadomości-
 Market News
Krypto w tym tygodniu (9–15 listopada 2026 r.): bitcoin traci 15% przez obawy o stopy, a USA wskazują nowe kierownictwo regulatorów
3 dni temu -
 Market News
Dlaczego stopy procentowe poruszają cenami kryptowalut? Bitcoin spada poniżej 63 000 USD
4 dni temu -
 Market News
Czym jest likwidacja na rynku kryptowalut i dlaczego ceny mogą spadać tak szybko?
6 dni temu