Market NewsPrincipiante9 min
Come controllare un indirizzo cripto prima di inviare, dopo un attacco che ha scambiato gli indirizzi su 178 siti
Il 16 novembre 2026 un codice inserito tramite Optimizely ha sostituito indirizzi cripto sui siti di 178 organizzazioni, tra cui la BBC, HSBC e Ledger, secondo Report URI. Ecco cosa è successo, perché le criptovalute inviate per errore sono difficili da recuperare e tre semplici passi per controllare l'indirizzo.
Di Rumos · 3 h fa
In questo articolo
Il 16 novembre 2026 un codice nascosto nei siti di 178 organizzazioni, tra cui la BBC, HSBC e il produttore di wallet hardware Ledger, ha sostituito senza farsi notare gli indirizzi di wallet di criptovalute con indirizzi controllati da un attaccante, secondo la società di sicurezza informatica Report URI. Il codice è arrivato su quei siti attraverso Optimizely, uno strumento che molti siti usano per provare diverse grafiche delle pagine. Il 17 novembre Optimizely ha dichiarato sulla sua pagina di stato di aver corretto la falla e rimosso il codice. L'attacco prendeva di mira un gesto di tutti i giorni: copiare l'indirizzo di un wallet e incollarlo altrove per inviare criptovalute. È lo stesso gesto che fai quando depositi criptovalute su Rumos da un altro wallet o exchange. Rumos non usa Optimizely, quindi l'attacco non ha toccato la piattaforma. Ecco cosa è successo, spiegato in modo semplice, e un'abitudine in tre passi da seguire ogni volta che invii.
In breve: come si controlla un indirizzo cripto prima di inviare?
- Il 16 novembre 2026 un codice inserito tramite Optimizely è stato eseguito sui siti di 178 organizzazioni e ha sostituito gli indirizzi di wallet di criptovalute con quelli di un attaccante, secondo Report URI. Il 17 novembre Optimizely ha dichiarato di aver corretto la falla e rimosso il codice.
- Secondo Report URI, entro la sera del 16 novembre i wallet degli attaccanti avevano ricevuto circa 7.040 dollari (circa 6.400 euro), una cifra non confermata in modo indipendente.
- Le criptovalute inviate all'indirizzo sbagliato di solito non si possono recuperare, quindi il controllo va fatto prima di premere invia.
- Un'abitudine in tre passi aiuta: confronta l'inizio, la parte centrale e la fine dell'indirizzo incollato con quello originale, invia prima una piccola somma di prova e fermati se qualcosa nella pagina non ti convince.
- Questo vale per ogni trasferimento, compresi i depositi su Rumos: confronta sempre l'indirizzo incollato con quello mostrato nella tua app Rumos.
Cosa è successo il 16 novembre 2026?
Per gran parte del 16 novembre 2026, un codice nascosto nei siti di 178 organizzazioni ha sostituito gli indirizzi di wallet di criptovalute con indirizzi che appartenevano a un attaccante, secondo Report URI, il cui ricercatore Scott Helme è stato il primo a segnalarlo. Il codice è arrivato su quei siti attraverso Optimizely, un servizio che le aziende usano per provare diverse versioni delle loro pagine web e che esegue un piccolo script sul sito di ogni cliente.
Report URI ha visto il codice per la prima volta alle 04:21 UTC del 16 novembre, e la maggior parte dei siti è stata ripulita quella sera, tra le 20:40 e le 21:10 UTC circa. Secondo Report URI, alle 19:25 UTC i wallet degli attaccanti avevano ricevuto circa 7.040 dollari. Il 17 novembre Optimizely ha dichiarato che un soggetto privo di autorizzazione aveva aggiunto “JavaScript malevolo ad alcuni progetti dei clienti” e che l'azienda aveva corretto la vulnerabilità e rimosso il codice inserito. Testate come CoinDesk e la società di sicurezza informatica StepSecurity hanno riportato lo stesso numero di organizzazioni. La cifra di 7.040 dollari viene da Report URI e non è stata confermata in modo indipendente.
Secondo i ricercatori, il codice ha anche cercato di catturare i numeri di carta inseriti in alcuni moduli di pagamento e ha preso di mira gli iPhone con software non aggiornato. Se il 16 novembre hai pagato con la carta su un grande sito, controlla l'estratto conto della carta e tieni il telefono aggiornato.
Cos'è uno scambio di indirizzo e perché funziona?
Uno scambio di indirizzo, a volte chiamato clipper, è un codice nascosto che riconosce l'indirizzo di un wallet di criptovalute e lo sostituisce con quello dell'attaccante. Un indirizzo di wallet è la lunga sequenza di lettere e numeri che funziona come un numero di conto per ricevere criptovalute. Puoi condividerlo senza problemi, a differenza di una frase di recupero (seed phrase) o di una password.
Lo scambio funziona perché gli indirizzi sono lunghi e difficili da leggere. La maggior parte delle persone ne copia uno, lo incolla e preme invia senza leggere ogni carattere. In questo attacco, secondo Report URI, il codice poteva cambiare un indirizzo mostrato su una pagina web, scritto in un modulo o copiato negli appunti. Quindi l'indirizzo che hai incollato poteva sembrare normale ed essere comunque sbagliato.
I trasferimenti su blockchain non possono essere annullati né da una banca né da chi invia. Una volta confermato un trasferimento all'indirizzo sbagliato, le criptovalute di solito sono perse, a meno che chi le ha ricevute non le restituisca.
Come si controlla un indirizzo cripto prima di inviare?
Per controllare un indirizzo cripto, confronta l'indirizzo incollato con quello originale, carattere per carattere all'inizio, nella parte centrale e alla fine, prima di confermare. Fai di questi tre passi un'abitudine per ogni trasferimento, grande o piccolo.
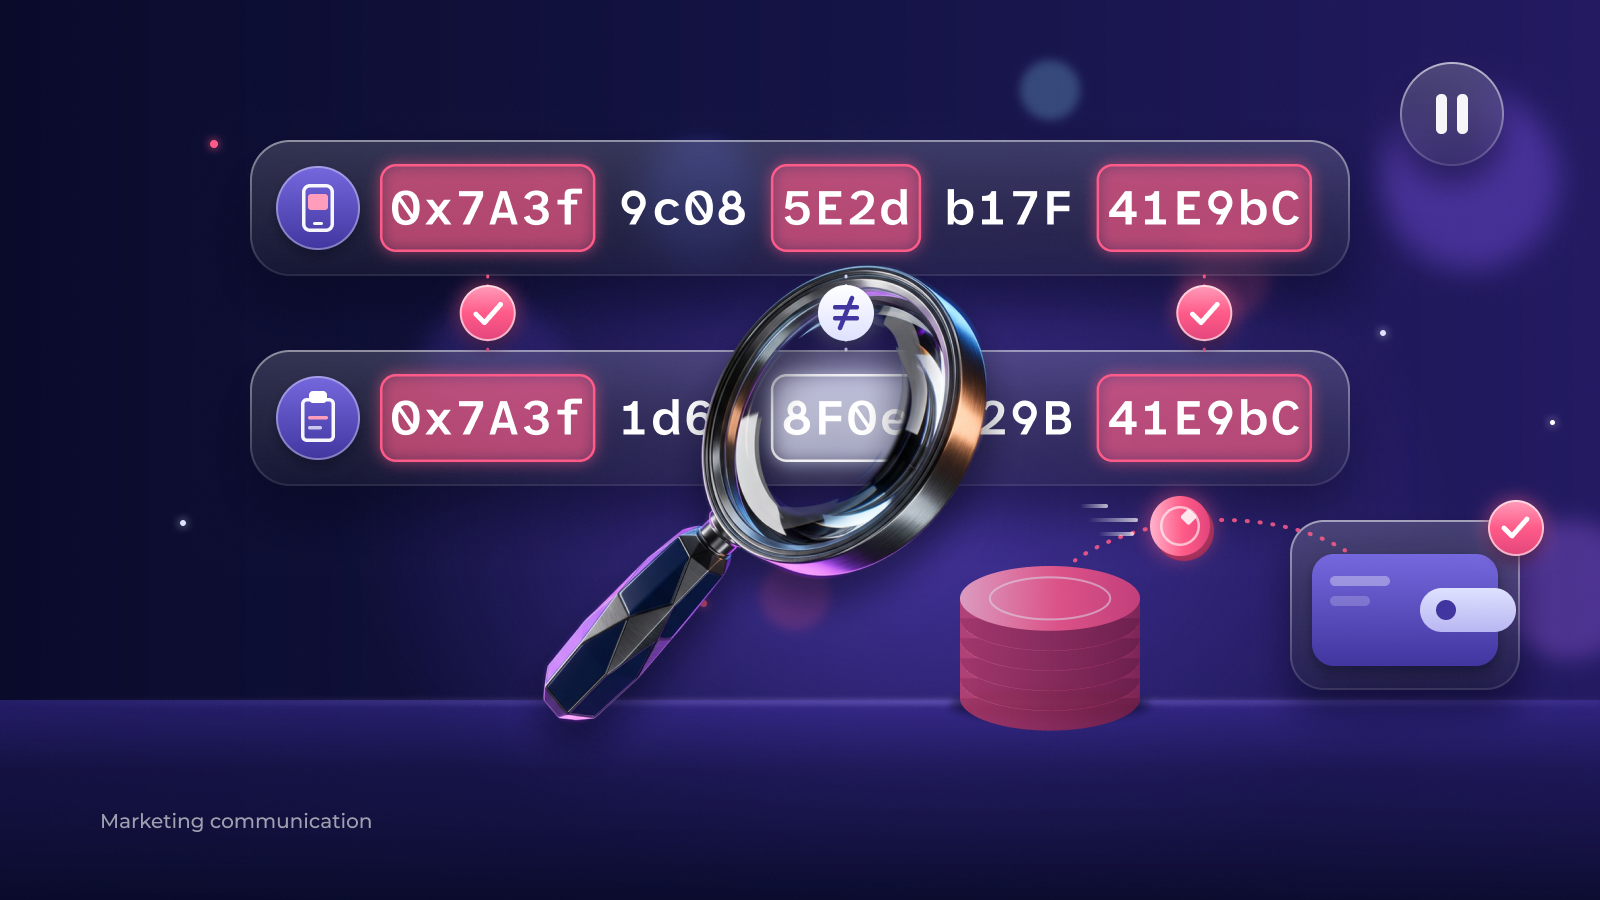
- Confronta l'inizio, la parte centrale e la fine. Dopo aver incollato, leggi i primi sei e gli ultimi sei caratteri e alcuni di quelli centrali, e confrontali con l'indirizzo nell'app o nell'account a cui stai inviando. Confronta con la fonte originale, non con la pagina web da cui hai copiato, perché proprio quella pagina potrebbe essere stata modificata. Alcune truffe creano indirizzi simili che hanno gli stessi primi e ultimi caratteri, ed è per questo che conta anche la parte centrale.
- Invia prima una piccola somma di prova. Invia una piccola somma, aspetta che arrivi e poi invia il resto. Un trasferimento di prova costa una commissione di rete, ma ti mostra che l'indirizzo è giusto prima che ci siano in gioco più soldi.
- Fermati se qualcosa non ti convince. Se una pagina si comporta in modo strano, l'indirizzo cambia dopo che l'hai incollato o qualcuno ti mette fretta, fermati. Chiudi la pagina, torna all'app o all'account originale e ricomincia.
Conta anche quando depositi su Rumos?
Sì. Controllare l'indirizzo è importante ogni volta che invii criptovalute, anche quando depositi criptovalute su Rumos. Per fare un deposito copi il tuo indirizzo di deposito Rumos e lo incolli in un altro wallet o exchange: è proprio il passaggio preso di mira da questo attacco.
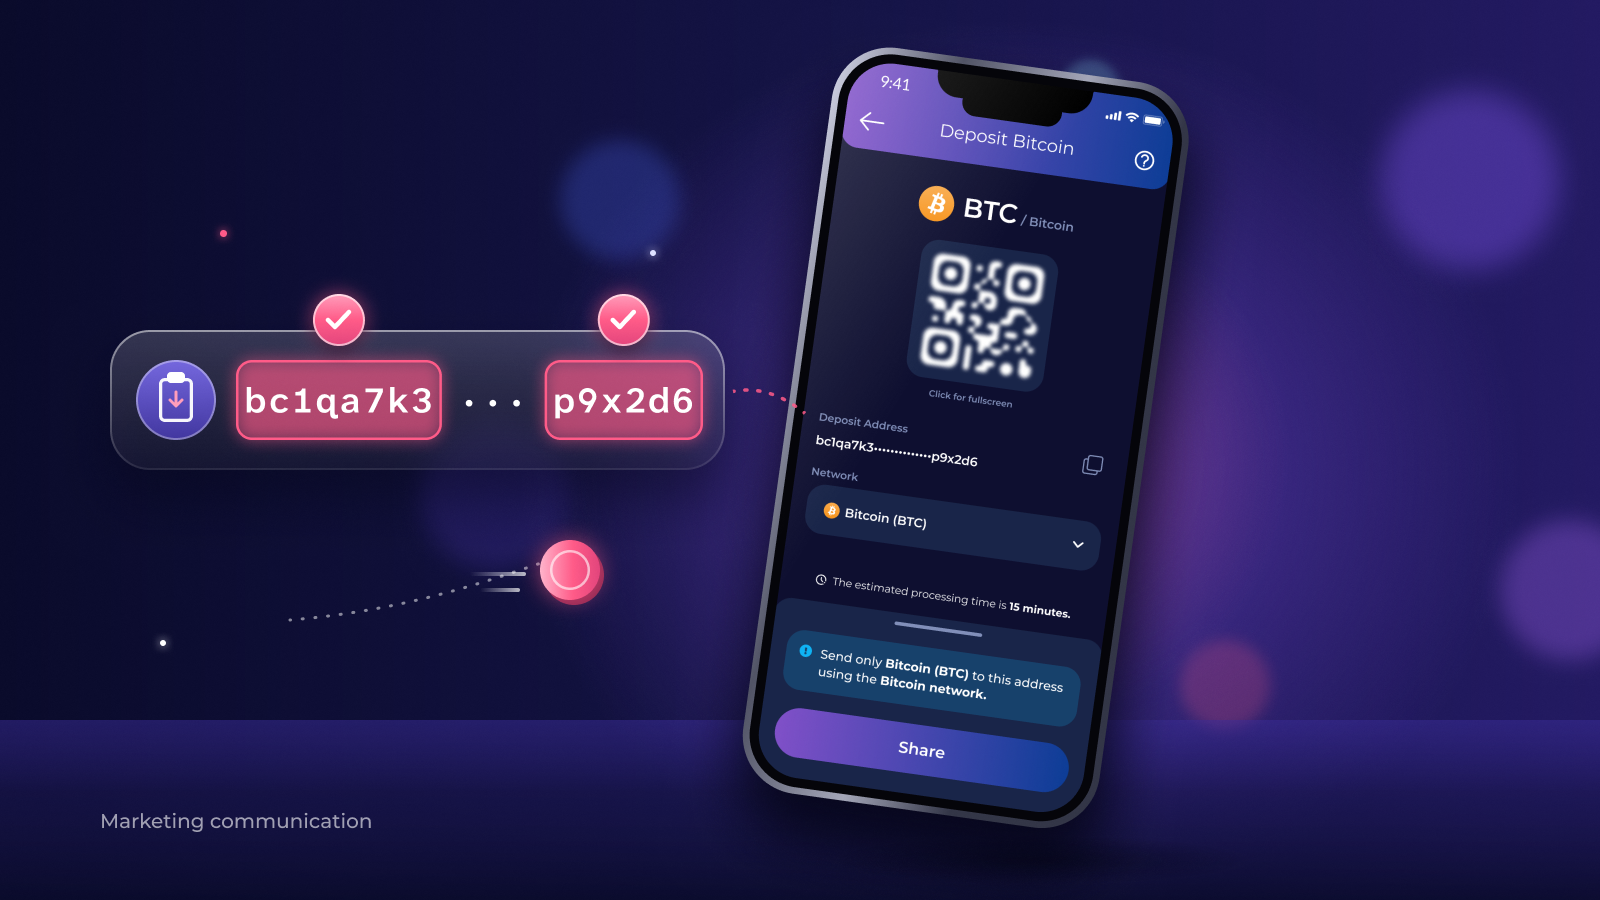
Rumos non usa Optimizely e questo attacco non ha toccato la piattaforma. Vale comunque la pena mantenere l'abitudine, perché il rischio si trova ovunque si incolli l'indirizzo. Prima di confermare un deposito, confronta l'indirizzo incollato con l'indirizzo di deposito mostrato nella tua app Rumos. Rumos non ha un deposito minimo, quindi puoi inviare prima una piccola somma di prova.
E se hai già inviato criptovalute all'indirizzo sbagliato?
Se hai inviato criptovalute all'indirizzo sbagliato, agisci in fretta e fai attenzione a chi ti affidi. Contatta l'assistenza del wallet o dell'exchange da cui hai inviato, tramite la sua app o il suo sito ufficiale, e conserva i dettagli della transazione.
Diffida degli sconosciuti che si offrono di recuperare le tue criptovalute a pagamento. Dopo un furto, i cosiddetti servizi di recupero si rivelano spesso una seconda truffa. Un vero exchange o un vero fornitore di wallet non ti chiede mai di pagare per riavere i tuoi soldi. Per saperne di più su come gli attaccanti ingannano le persone, leggi come è iniziato uno dei più grandi attacchi a un exchange di quest'anno.
Cosa puoi fare adesso
- Prima del tuo prossimo trasferimento, confronta l'inizio, la parte centrale e la fine dell'indirizzo incollato con quello originale.
- Invia prima una piccola somma di prova e invia il resto solo quando è arrivata.
- Tieni aggiornati il telefono e il browser.
- Impara a riconoscere i trucchi più comuni nel corso riconosci la truffa, e come funzionano wallet e indirizzi nei corsi conservare le criptovalute e introduzione alla sicurezza.
- Partecipa a una sessione dal vivo nella nostra pagina dei workshop, oppure leggi altre spiegazioni per principianti nella nostra sezione notizie.
Le domande dei lettori
Come controllo l'indirizzo di un wallet cripto prima di inviare?
Incolla l'indirizzo, poi confronta i primi sei caratteri, gli ultimi sei e alcuni di quelli centrali con l'indirizzo originale nell'app o nell'account a cui stai inviando. Poi invia una piccola somma di prova e aspetta che arrivi prima di inviare il resto.
Cos'è un clipper cripto?
Un clipper cripto è un codice nascosto che individua gli indirizzi di wallet di criptovalute e li sostituisce con l'indirizzo di un attaccante, così il denaro inviato all'indirizzo incollato finisce invece all'attaccante.
Quali siti sono stati colpiti dall'attacco tramite Optimizely?
Secondo Report URI, un codice inserito tramite Optimizely è stato eseguito sui siti di 178 organizzazioni il 16 novembre 2026, tra cui la BBC, HSBC, Zoom, CNN e Ledger. Il 17 novembre 2026 Optimizely ha dichiarato di aver corretto la falla e rimosso il codice.
Posso recuperare le criptovalute se le ho inviate all'indirizzo sbagliato?
Di solito no. I trasferimenti su blockchain non possono essere annullati né da una banca né da chi invia, quindi solo chi le ha ricevute può restituire le criptovalute. Contatta l'assistenza della piattaforma da cui hai inviato e non pagare mai uno sconosciuto che promette di recuperarle.
L'attacco tramite Optimizely ha colpito Rumos?
No. Rumos non usa Optimizely e l'attacco non ha toccato la piattaforma. Ogni volta che depositi criptovalute su Rumos, confronta l'indirizzo incollato con l'indirizzo di deposito mostrato nella tua app Rumos.
I prezzi delle criptovalute possono salire e scendere bruscamente e potresti perdere una parte o tutto il denaro che hai investito. Le criptovalute non sono coperte dalla garanzia sui depositi. Questo articolo ha scopo educativo e non costituisce consulenza finanziaria.
Leggi anche
Tutte le notizie-
 Market News
Le cripto questa settimana (9–15 nov. 2026): bitcoin perde il 15% per i timori sui tassi, gli USA indicano nuovi nomi per le autorità di vigilanza
3 gg fa -
 Market News
Perché i tassi di interesse muovono i prezzi delle criptovalute? Bitcoin scende sotto i 63.000 dollari
4 gg fa -
 Market News
Cos'è una liquidazione nelle criptovalute e perché i prezzi possono scendere così in fretta?
6 gg fa